
Ihre Kunden brauchen Anmeldung, SSO und Administratoren.XID ist ein Produkt für all das.
Gehostete Anmeldung, OIDC, SSO und SCIM pro Organisation, eine Konsole.
Derzeit kostenlos. Keine Tarife, keine Stufen.
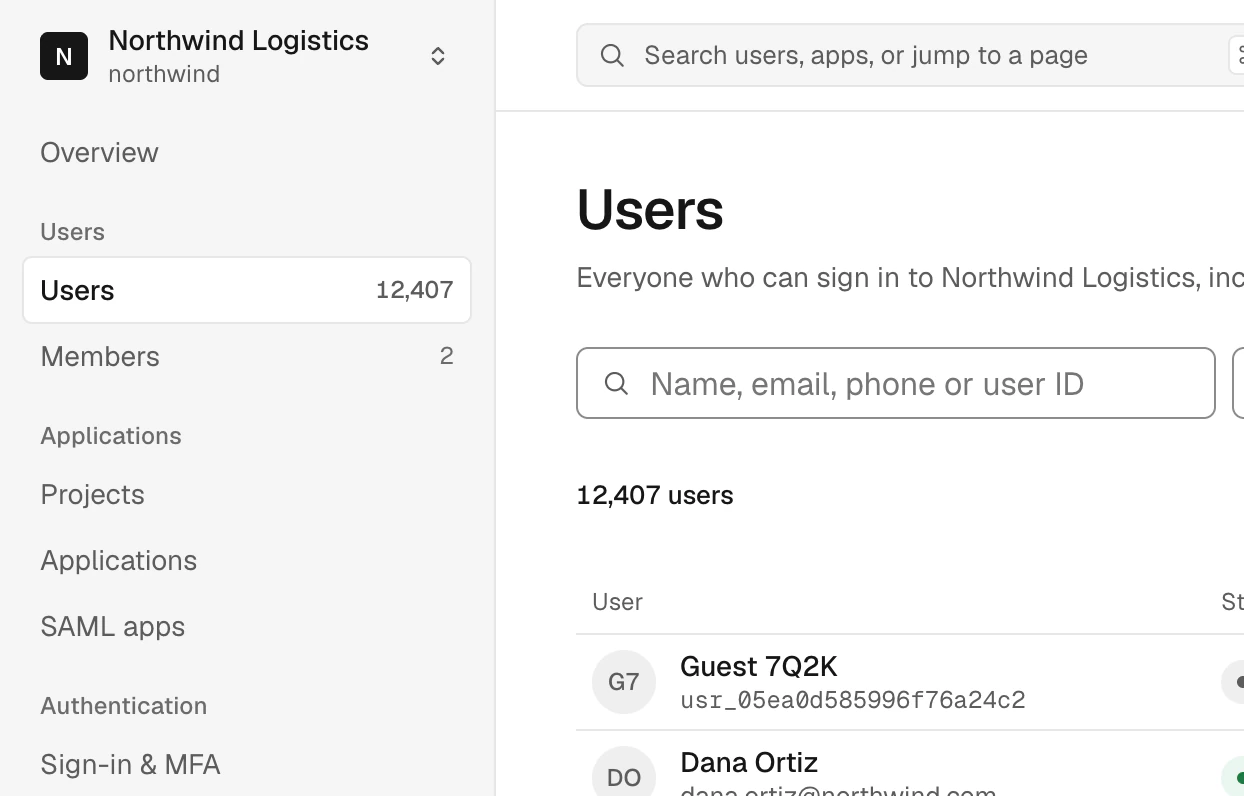


Sie wollen keine Anmelde- und Kontoseiten bauen.XID hostet sie in Ihrem Markenauftritt.
Ihre App leitet zu XID weiter und erhält den Benutzer mit Tokens zurück. Danach verwalten die Benutzer ihre Sitzungen, Geräte und Daten auf ihrer eigenen Kontoseite.
Doku zur gehosteten Anmeldung

Anmeldung per E-Mail-Link und -Code: in Produktion auf xid.dev verifiziert. Andere Anmeldemethoden und die Kontoseite: lokal verifiziert.
Ihr Auth-Anbieter sollte nicht in jedem Dienst stecken.XID ist ein standardkonformer OpenID-Connect-Anbieter.
Nutzen Sie unsere SDKs oder eine beliebige OIDC-Bibliothek. Access Tokens sind signierte JWTs mit der Organisation, und Ihr Backend prüft sie ohne Netzwerkaufruf.
Ihre App verbindenimport { authenticateRequest } from '@xid-kit/backend'
const state = await authenticateRequest(request, {
jwtKey: env.XID_JWKS_PUBLIC_KEY,
issuer: 'https://xid.dev',
})
if (!state.isSignedIn) return new Response('Unauthorized', { status: 401 })Beispiel für ein Access Token
Dekodierter Header und Nutzdaten- typ
- at+jwt
- alg
- ES256
- iss
- https://xid.dev
- sub
- user_ExampleUser0000000001
- aud
- examplenorthwindweb0000001
- azp
- examplenorthwindweb0000001
- client_id
- examplenorthwindweb0000001
- scope
- openid profile email organization
- iat
- 1791394200
- exp
- 1791397800
- tenant_id
- org_ExampleNorthwind00001Northwind Logistics
Beispielwerte im Format, das XID ausstellt. Dies ist kein echtes Token.
Autorisierungscode-Flow: lokal mit Protokoll-Clients verifiziert. Die SDKs werden als Quellcode im XID-Repository verteilt.
Ihr größter Deal wartet auf SSO und SCIM.Jeder Kunde erhält eine Organisation mit beidem.
Jede Organisation hat eigene SAML- oder OIDC-Verbindungen, ein SCIM-Verzeichnis, verifizierte Domänen und eine MFA-Richtlinie. Wenn die IT jemanden deaktiviert, beendet XID dessen Sitzungen.
Doku zu Enterprise-SSO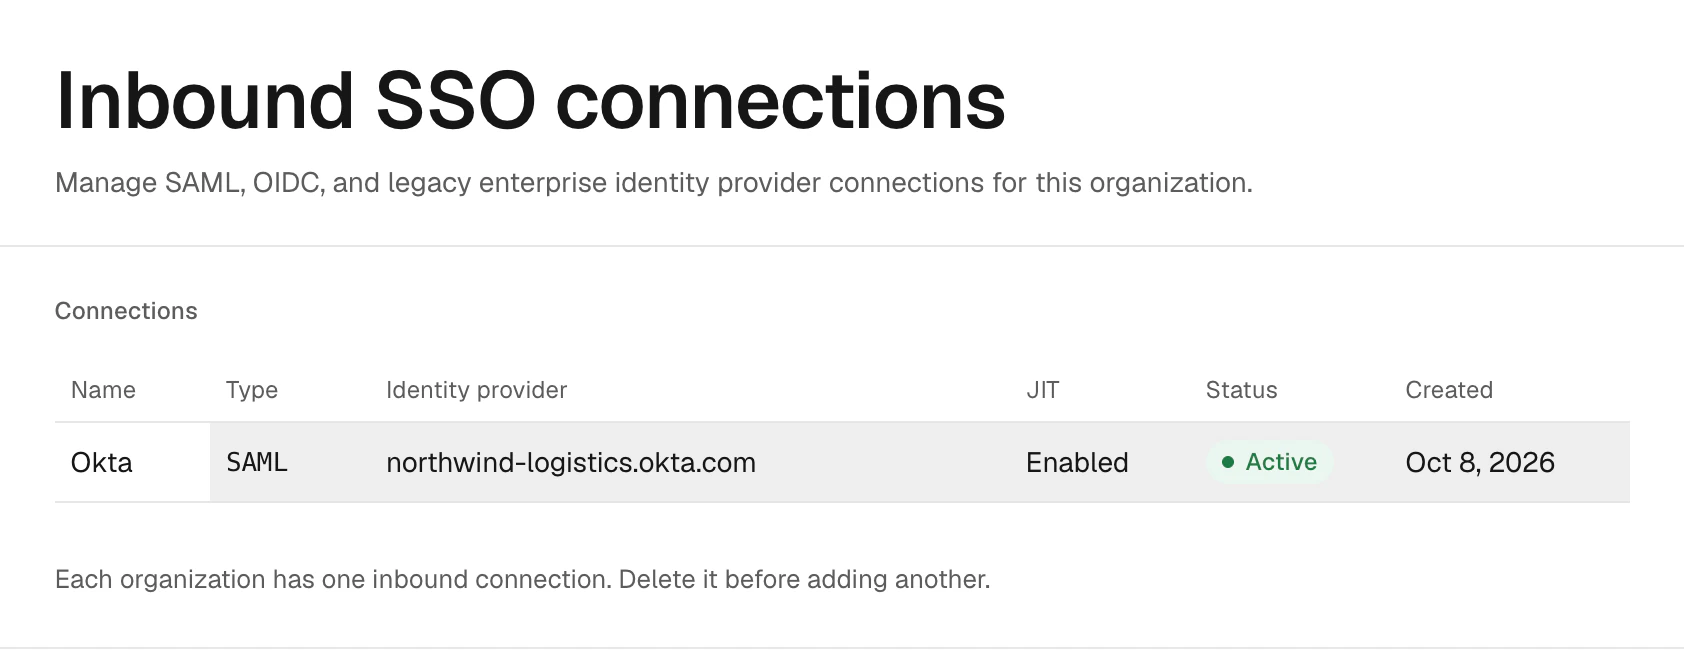


Lokal mit Test-Identitätsanbietern verifiziert. Noch nicht mit einem echten Okta- oder Entra-ID-Tenant verifiziert.
Die SSO-Einrichtung jedes Kunden landet in Ihrer Support-Warteschlange.Deren Administratoren erledigen das selbst.
Eine Konsole für Sie und Ihre Kunden. Sie sehen jede Organisation; deren Administratoren sehen nur ihre eigene, mit denselben Seiten für Mitglieder, SSO, Markenauftritt und Audit-Protokolle.
Doku zu Organisationen

Organisationswechsel in der Konsole: in Produktion auf xid.dev verifiziert.
Eine gehostete Lösung sollte Sie nicht binden.Cloud und Self-Hosting sind ein Produkt.
XID Cloud ist derzeit kostenlos. Falls es kostenpflichtig wird, wird nur pro monatlich aktivem Benutzer abgerechnet, nie nach Tarif. Beim Self-Hosting bleibt die Abrechnung aus, solange Sie sie nicht einschalten.
- Lizenz
- MIT
- Codebasis für Cloud und Self-Hosting
- 1
- Cloudflare Workers
- 3
- Oberflächensprachen
- 8