
Vos clients ont besoin de connexion, de SSO et d'administrateurs.XID est un seul produit pour tout cela.
Connexion hébergée, OIDC, SSO et SCIM par organisation, une seule console.
Gratuit aujourd'hui. Ni formules ni niveaux.


Vous ne voulez pas construire les pages de connexion et de compte.XID les héberge à vos couleurs.
Votre application redirige vers XID et récupère l'utilisateur avec des jetons. Ensuite, chacun gère ses sessions, ses appareils et ses données sur sa propre page de compte.
Documentation de la connexion hébergée

Connexion par lien et code e-mail : vérifiée en production sur xid.dev. Autres méthodes de connexion et page de compte : vérifiées en local.
Votre fournisseur d'authentification ne devrait pas être dans chaque service.XID est un fournisseur OpenID Connect standard.
Utilisez nos SDK ou n'importe quelle bibliothèque OIDC. Les jetons d'accès sont des JWT signés qui portent l'organisation, et votre backend les vérifie sans appel réseau.
Connecter votre applicationimport { authenticateRequest } from '@xid-kit/backend'
const state = await authenticateRequest(request, {
jwtKey: env.XID_JWKS_PUBLIC_KEY,
issuer: 'https://xid.dev',
})
if (!state.isSignedIn) return new Response('Unauthorized', { status: 401 })Exemple de jeton d'accès
En-tête et charge utile décodés- typ
- at+jwt
- alg
- ES256
- iss
- https://xid.dev
- sub
- user_ExampleUser0000000001
- aud
- examplenorthwindweb0000001
- azp
- examplenorthwindweb0000001
- client_id
- examplenorthwindweb0000001
- scope
- openid profile email organization
- iat
- 1791394200
- exp
- 1791397800
- tenant_id
- org_ExampleNorthwind00001Northwind Logistics
Valeurs d'exemple au format émis par XID. Ce n'est pas un vrai jeton.
Flux du code d'autorisation : vérifié en local avec des clients du protocole. Les SDK sont distribués sous forme de code source dans le dépôt XID.
Votre plus gros contrat attend le SSO et SCIM.Chaque client reçoit une organisation qui offre les deux.
Chaque organisation a sa propre connexion SAML ou OIDC, son annuaire SCIM, ses domaines vérifiés et sa politique MFA. Quand l'IT désactive quelqu'un, XID met fin à ses sessions.
Documentation SSO d'entreprise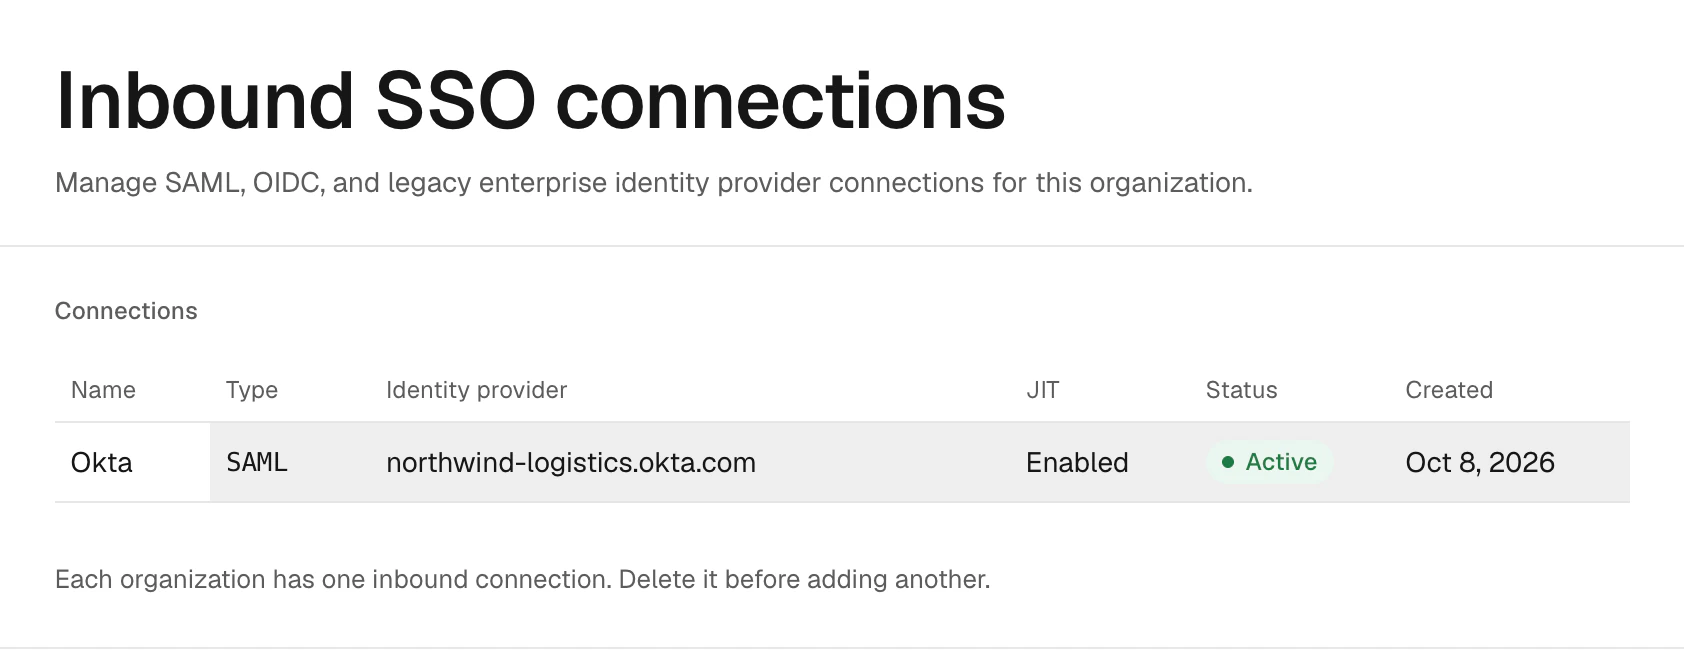


Vérifié en local avec des fournisseurs d'identité de test. Pas encore vérifié avec un vrai tenant Okta ou Entra ID.
La configuration SSO de chaque client finit dans votre file de support.Leurs administrateurs peuvent le faire eux-mêmes.
Une seule console pour vous et pour eux. Vous voyez toutes les organisations ; leurs administrateurs ne voient que la leur, avec les mêmes pages pour les membres, le SSO, la marque et les journaux d'audit.
Documentation des organisations

Changement d'organisation dans la console : vérifié en production sur xid.dev.
Choisir l'offre hébergée ne devrait pas vous enfermer.Le cloud et l'auto-hébergement sont un seul produit.
XID Cloud est gratuit aujourd'hui. S'il devient payant, il facturera uniquement par utilisateur actif mensuel, jamais par formule. En auto-hébergement, la facturation est désactivée sauf si vous l'activez.
- Licence
- MIT
- Base de code pour le cloud et l'auto-hébergement
- 1
- Cloudflare Workers
- 3
- Langues d'interface
- 8