
顧客にはサインイン、SSO、管理者が必要です。XID はそのすべてを 1 つの製品で提供します。
ホスト型サインイン、OIDC、組織ごとの SSO と SCIM、そして 1 つのコンソール。
現在は無料。プランも階層もありません。
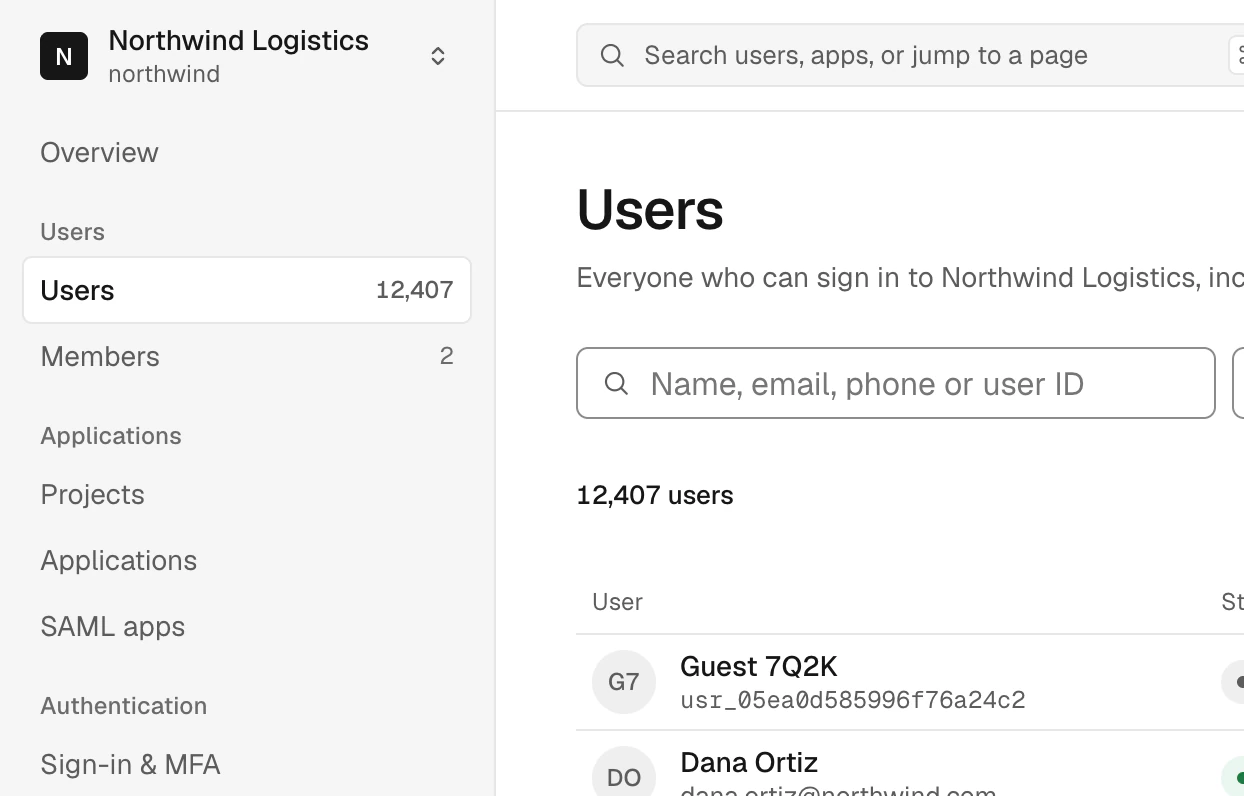


サインインとアカウントのページを自作したくない。XID があなたのブランドでホストします。
アプリは XID にリダイレクトし、トークンとともにユーザーを受け取ります。その後、ユーザーは自分のアカウントページでセッション、デバイス、データを管理します。
ホスト型サインインのドキュメント

メールのリンクとコードによるサインイン:xid.dev の本番環境で検証済み。その他のサインイン方式とアカウントページ:ローカルで検証済み。
認証ベンダーがすべてのサービスに入り込むべきではありません。XID は標準的な OpenID Connect プロバイダーです。
当社の SDK か任意の OIDC ライブラリを使えます。アクセストークンは組織情報を含む署名付き JWT で、バックエンドはネットワーク呼び出しなしで検証できます。
アプリを接続import { authenticateRequest } from '@xid-kit/backend'
const state = await authenticateRequest(request, {
jwtKey: env.XID_JWKS_PUBLIC_KEY,
issuer: 'https://xid.dev',
})
if (!state.isSignedIn) return new Response('Unauthorized', { status: 401 })アクセストークンの例
デコードしたヘッダーとペイロード- typ
- at+jwt
- alg
- ES256
- iss
- https://xid.dev
- sub
- user_ExampleUser0000000001
- aud
- examplenorthwindweb0000001
- azp
- examplenorthwindweb0000001
- client_id
- examplenorthwindweb0000001
- scope
- openid profile email organization
- iat
- 1791394200
- exp
- 1791397800
- tenant_id
- org_ExampleNorthwind00001Northwind Logistics
XID が発行する形式の例の値です。実際のトークンではありません。
認可コードフロー:プロトコルクライアントでローカル検証済み。SDK は XID リポジトリでソースとして配布しています。
一番大きな商談が SSO と SCIM 待ちになっています。どの顧客にも、その両方を備えた組織があります。
組織ごとに SAML または OIDC 接続、SCIM ディレクトリ、検証済みドメイン、MFA ポリシーを持ちます。IT 部門が誰かを無効化すると、XID はその人のセッションを終了します。
エンタープライズ SSO のドキュメント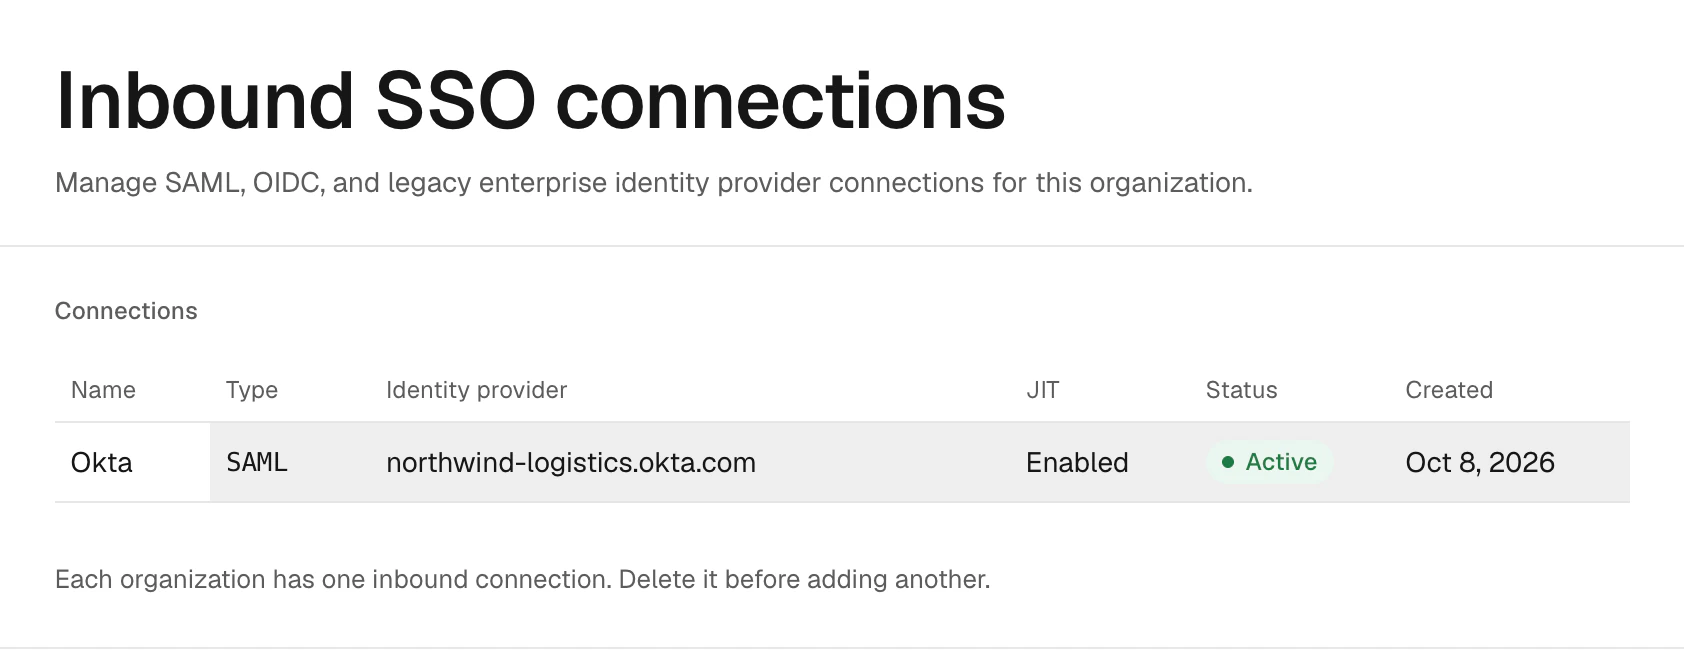
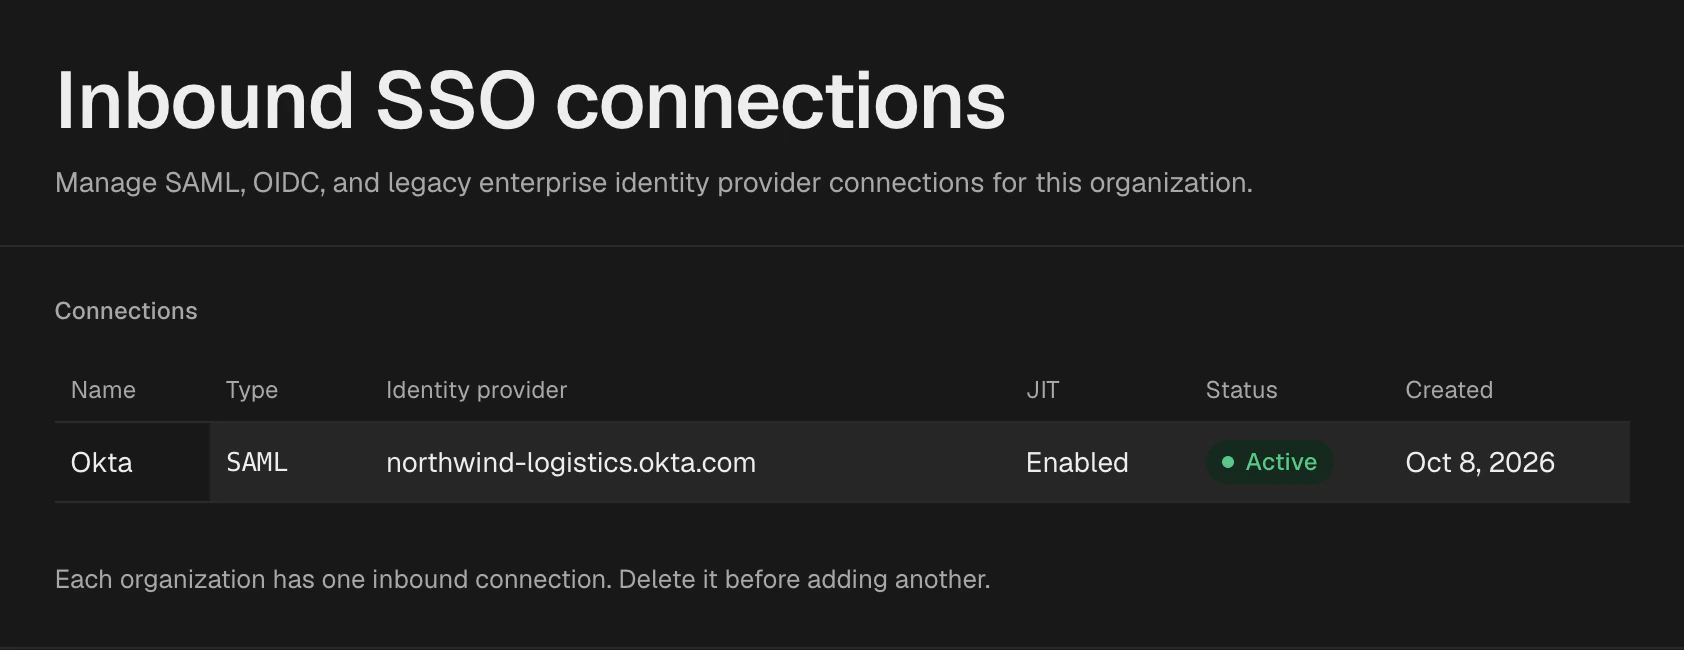


テスト用の ID プロバイダーでローカル検証済み。実際の Okta や Entra ID テナントではまだ検証していません。
顧客ごとの SSO 設定がすべてサポート窓口に回ってきます。顧客の管理者が自分で設定できます。
あなたと顧客で 1 つのコンソールを使います。あなたはすべての組織を、顧客の管理者は自分の組織だけを見られます。メンバー、SSO、ブランド設定、監査ログのページは同じです。
組織のドキュメント

コンソールでの組織の切り替え:xid.dev の本番環境で検証済み。
ホスト型を選んでも縛られるべきではありません。クラウド版とセルフホスト版は同じ製品です。
XID Cloud は現在無料です。課金する場合も月次アクティブユーザー単位のみで、プラン制にはしません。セルフホストでは、有効にしない限り課金はオフです。
- ライセンス
- MIT
- クラウド版とセルフホスト版で共通のコードベース
- 1
- Cloudflare Workers
- 3
- 表示言語
- 8