
고객에게는 로그인, SSO, 관리자가 필요합니다.XID는 이 모든 것을 하나의 제품으로 제공합니다.
호스팅 로그인, OIDC, 조직별 SSO와 SCIM, 하나의 콘솔.
현재 무료. 요금제도 등급도 없습니다.
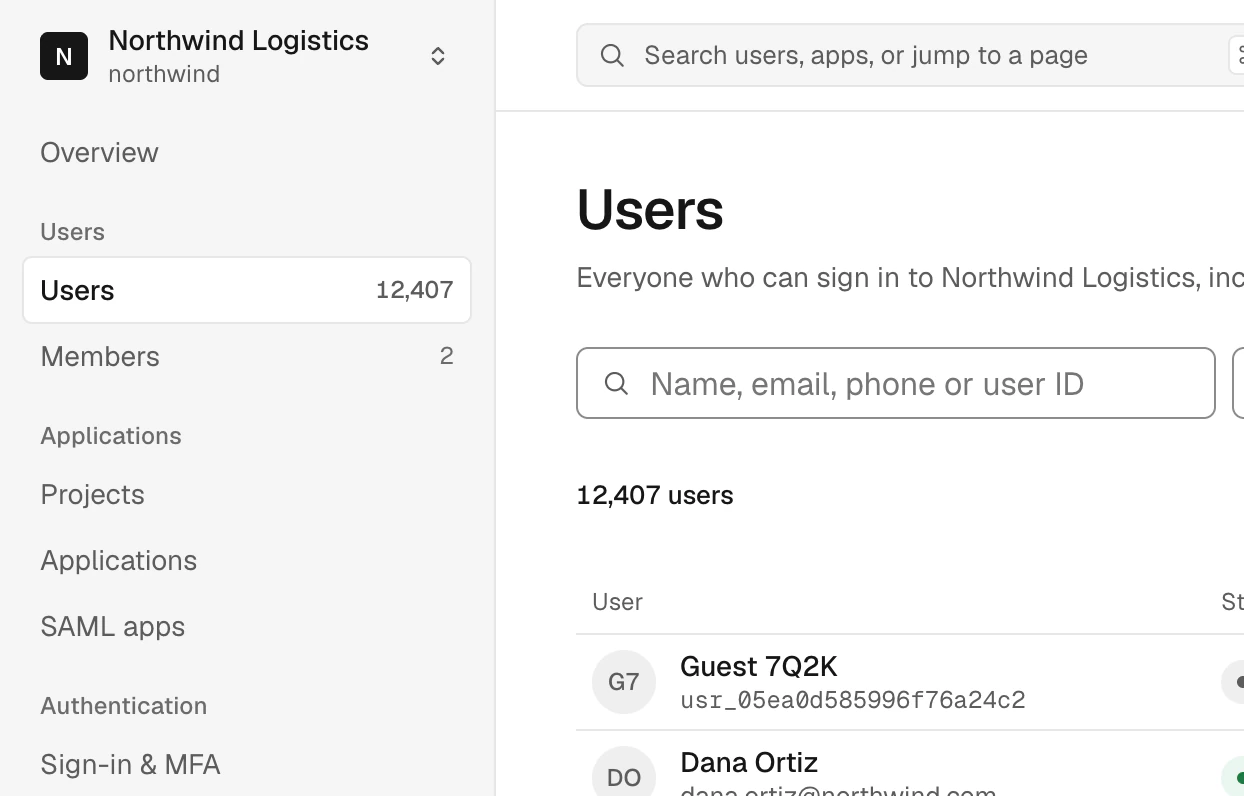


로그인과 계정 페이지를 직접 만들고 싶지 않습니다.XID가 여러분의 브랜드로 호스팅합니다.
앱이 XID로 리디렉션하고 토큰과 함께 사용자를 돌려받습니다. 이후 사용자는 자신의 계정 페이지에서 세션, 기기, 데이터를 관리합니다.
호스팅 로그인 문서

이메일 링크와 코드 로그인: xid.dev 프로덕션에서 검증했습니다. 다른 로그인 방법과 계정 페이지: 로컬에서 검증했습니다.
인증 공급업체가 모든 서비스에 들어가 있어서는 안 됩니다.XID는 표준 OpenID Connect 공급자입니다.
저희 SDK나 어떤 OIDC 라이브러리든 쓸 수 있습니다. 액세스 토큰은 조직 정보를 담은 서명된 JWT이며, 백엔드는 네트워크 호출 없이 검증합니다.
앱 연결import { authenticateRequest } from '@xid-kit/backend'
const state = await authenticateRequest(request, {
jwtKey: env.XID_JWKS_PUBLIC_KEY,
issuer: 'https://xid.dev',
})
if (!state.isSignedIn) return new Response('Unauthorized', { status: 401 })액세스 토큰 예시
디코딩된 헤더와 페이로드- typ
- at+jwt
- alg
- ES256
- iss
- https://xid.dev
- sub
- user_ExampleUser0000000001
- aud
- examplenorthwindweb0000001
- azp
- examplenorthwindweb0000001
- client_id
- examplenorthwindweb0000001
- scope
- openid profile email organization
- iat
- 1791394200
- exp
- 1791397800
- tenant_id
- org_ExampleNorthwind00001Northwind Logistics
XID가 발급하는 형식의 예시 값입니다. 실제 토큰이 아닙니다.
인가 코드 흐름: 프로토콜 클라이언트로 로컬에서 검증했습니다. SDK는 XID 저장소에서 소스로 배포됩니다.
가장 큰 계약이 SSO와 SCIM을 기다리고 있습니다.고객마다 둘 다 갖춘 조직을 받습니다.
조직마다 자체 SAML 또는 OIDC 연결, SCIM 디렉터리, 인증된 도메인, MFA 정책이 있습니다. IT가 누군가를 비활성화하면 XID가 그 사람의 세션을 종료합니다.
엔터프라이즈 SSO 문서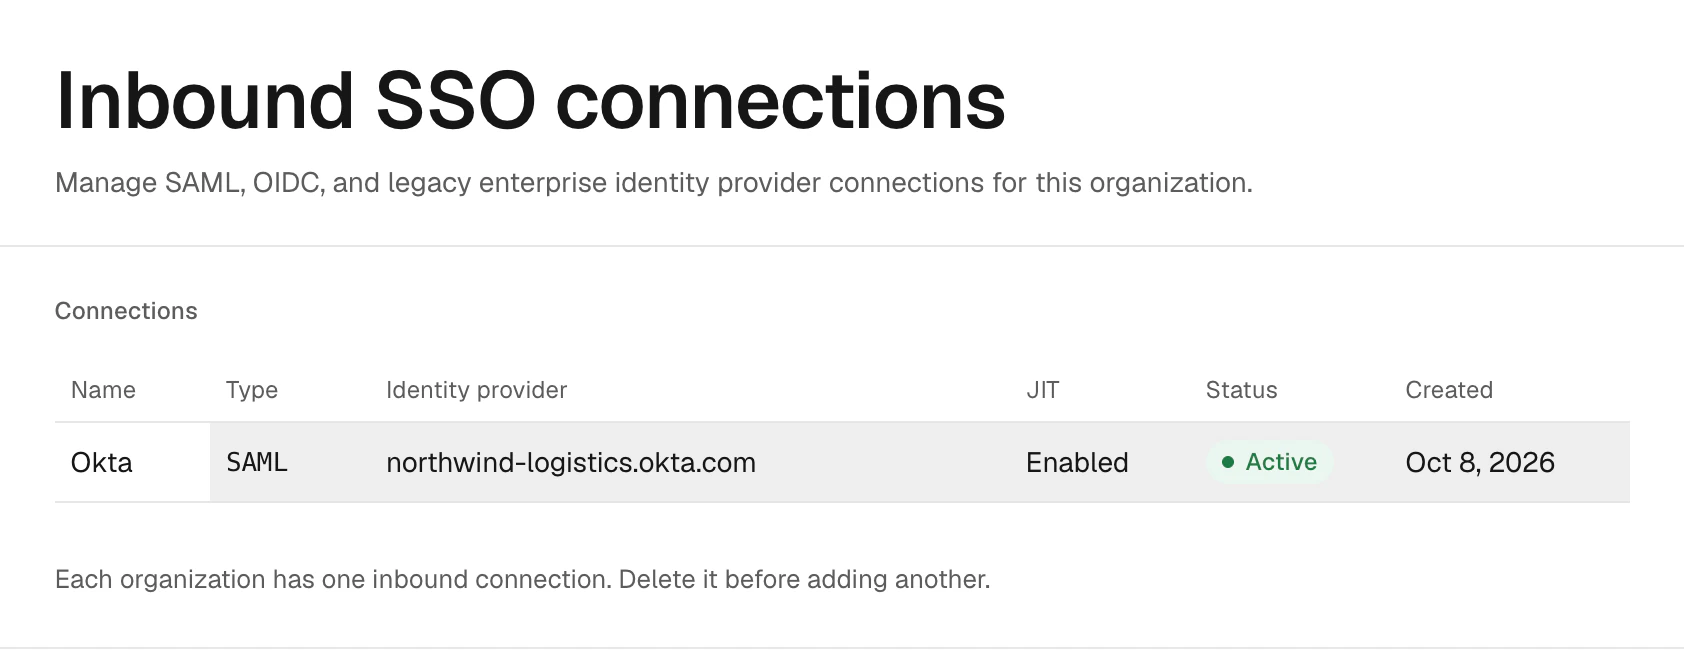


테스트 ID 공급자로 로컬에서 검증했습니다. 실제 Okta 또는 Entra ID 테넌트에서는 아직 검증하지 않았습니다.
고객마다 SSO 설정이 지원 대기열로 들어옵니다.고객의 관리자가 직접 할 수 있습니다.
여러분과 고객이 하나의 콘솔을 씁니다. 여러분은 모든 조직을 보고, 고객의 관리자는 자기 조직만 봅니다. 멤버, SSO, 브랜딩, 감사 로그 페이지는 같습니다.
조직 문서

콘솔에서 조직 전환: xid.dev 프로덕션에서 검증했습니다.
호스팅을 선택했다고 묶여서는 안 됩니다.클라우드와 셀프 호스팅은 같은 제품입니다.
XID Cloud는 현재 무료입니다. 요금을 받게 되더라도 요금제가 아니라 월간 활성 사용자 기준으로만 청구합니다. 셀프 호스팅에서는 직접 켜지 않는 한 결제가 꺼져 있습니다.
- 라이선스
- MIT
- 클라우드와 셀프 호스팅이 함께 쓰는 코드베이스
- 1
- Cloudflare Workers
- 3
- 인터페이스 언어
- 8