
Seus clientes precisam de login, SSO e administradores.O XID é um produto só para tudo isso.
Login hospedado, OIDC, SSO e SCIM por organização, um único console.
Grátis hoje. Sem planos nem níveis.
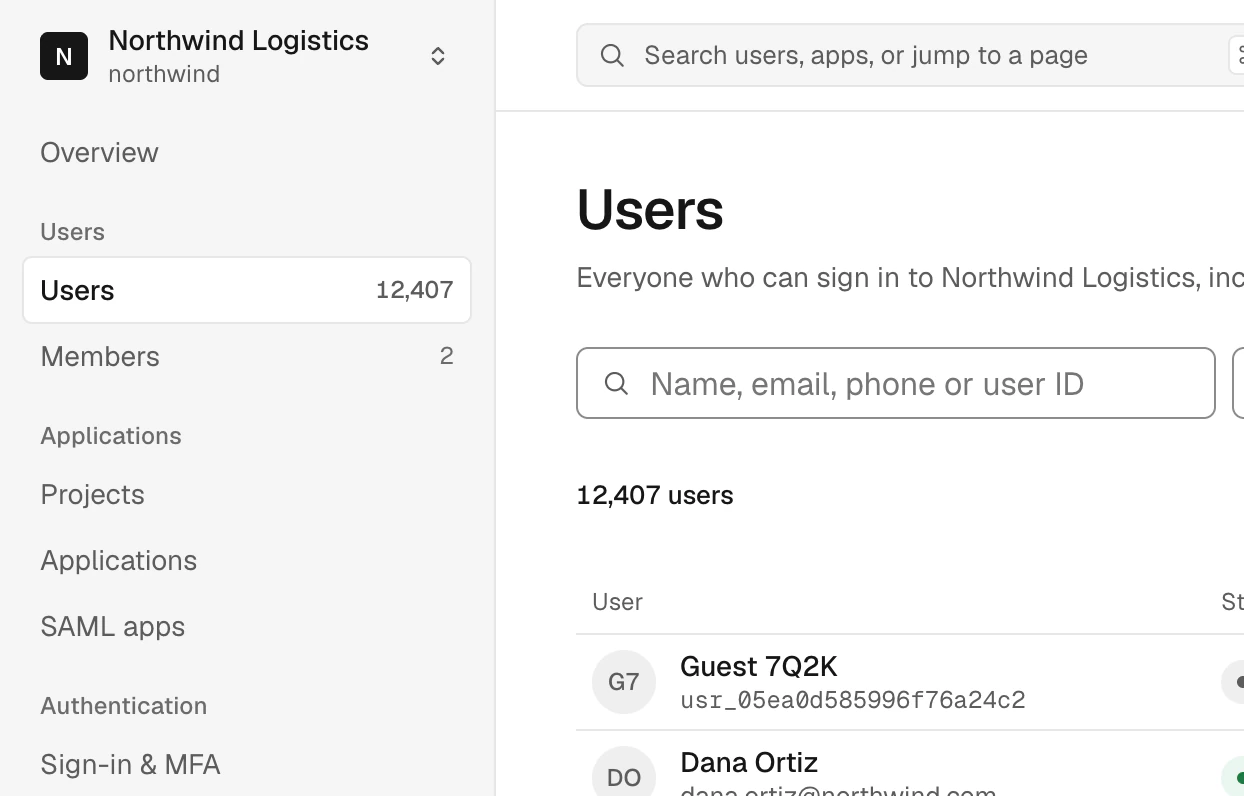
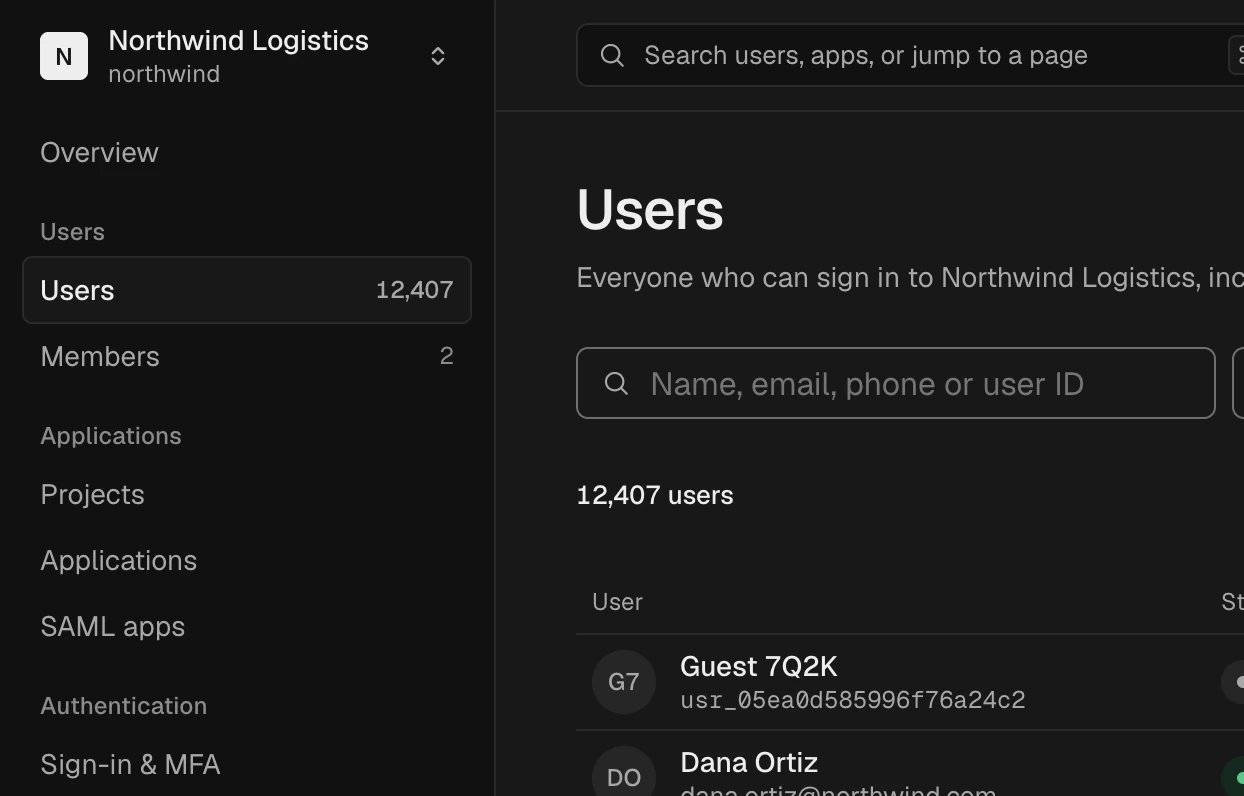


Você não quer construir as páginas de login e de conta.O XID hospeda essas páginas com a sua marca.
Seu aplicativo redireciona para o XID e recebe o usuário de volta com tokens. Depois, cada pessoa gerencia suas sessões, dispositivos e dados na própria página da conta.
Documentação do login hospedado

Login por link e código de e-mail: verificado em produção no xid.dev. Outros métodos de login e a página da conta: verificados localmente.
Seu fornecedor de autenticação não deveria estar em cada serviço.O XID é um provedor OpenID Connect padrão.
Use nossos SDKs ou qualquer biblioteca OIDC. Os tokens de acesso são JWTs assinados que carregam a organização, e seu backend os verifica sem chamada de rede.
Conectar seu aplicativoimport { authenticateRequest } from '@xid-kit/backend'
const state = await authenticateRequest(request, {
jwtKey: env.XID_JWKS_PUBLIC_KEY,
issuer: 'https://xid.dev',
})
if (!state.isSignedIn) return new Response('Unauthorized', { status: 401 })Exemplo de token de acesso
Cabeçalho e payload decodificados- typ
- at+jwt
- alg
- ES256
- iss
- https://xid.dev
- sub
- user_ExampleUser0000000001
- aud
- examplenorthwindweb0000001
- azp
- examplenorthwindweb0000001
- client_id
- examplenorthwindweb0000001
- scope
- openid profile email organization
- iat
- 1791394200
- exp
- 1791397800
- tenant_id
- org_ExampleNorthwind00001Northwind Logistics
Valores de exemplo no formato que o XID emite. Este não é um token real.
Fluxo de código de autorização: verificado localmente com clientes do protocolo. Os SDKs são distribuídos como código-fonte no repositório do XID.
Seu maior negócio está esperando SSO e SCIM.Cada cliente recebe uma organização com os dois.
Cada organização tem sua própria conexão SAML ou OIDC, diretório SCIM, domínios verificados e política de MFA. Quando a TI desativa alguém, o XID encerra as sessões dessa pessoa.
Documentação de SSO corporativo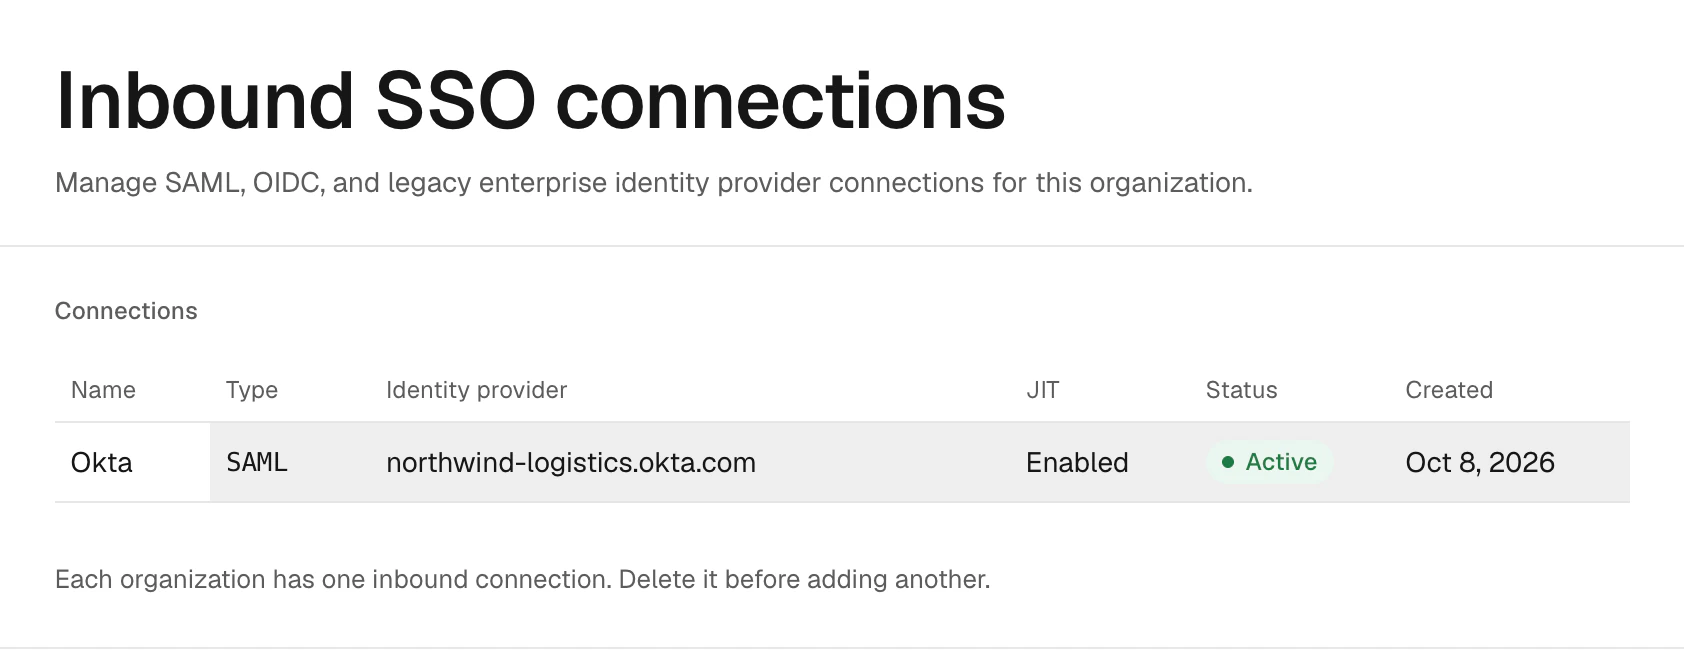
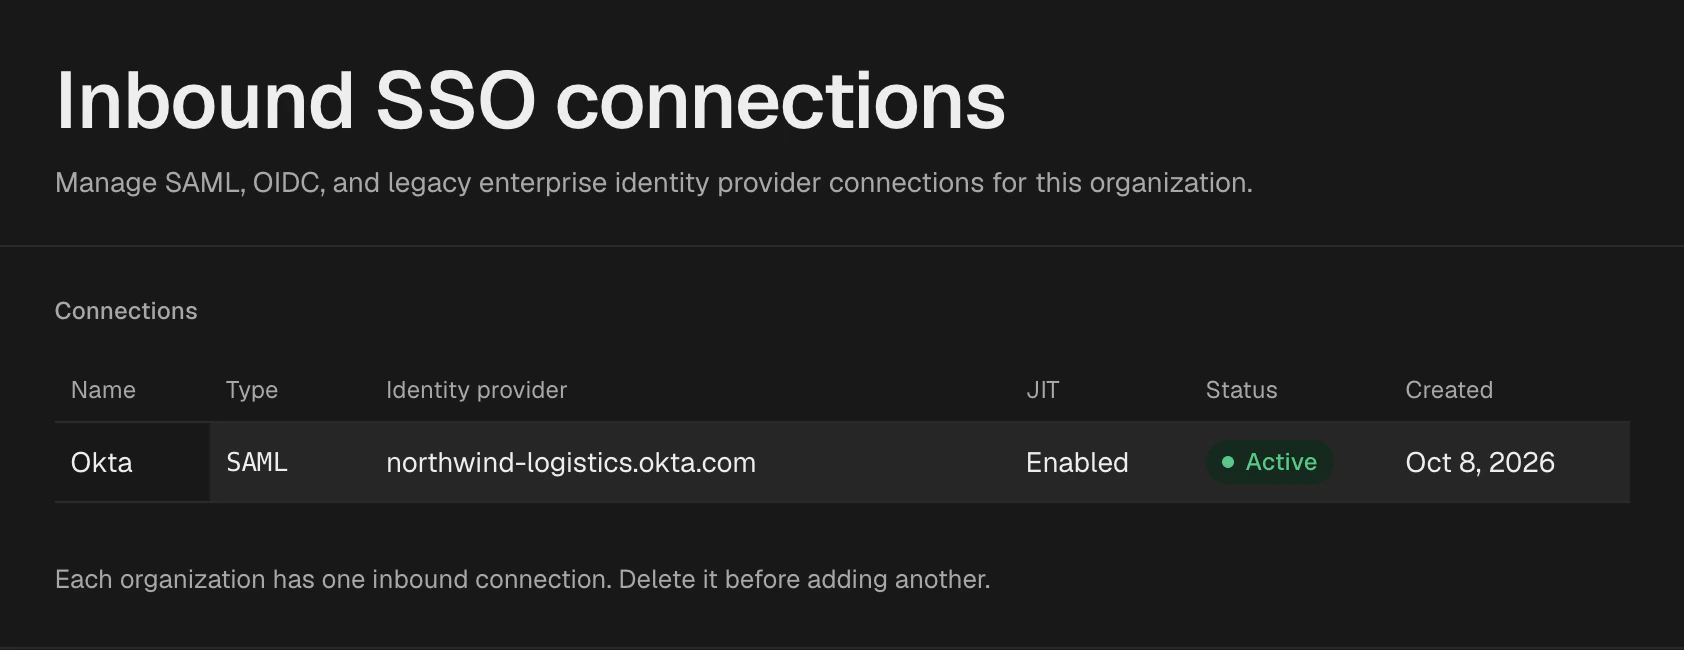


Verificado localmente com provedores de identidade de teste. Ainda não verificado com um tenant real do Okta ou Entra ID.
A configuração de SSO de cada cliente vai parar na sua fila de suporte.Os administradores deles podem fazer isso sozinhos.
Um console para você e para eles. Você vê todas as organizações; os administradores deles veem só a deles, com as mesmas páginas de membros, SSO, identidade visual e logs de auditoria.
Documentação de organizações

Troca de organização no console: verificada em produção no xid.dev.
Escolher a versão hospedada não deveria prender você.Nuvem e auto-hospedagem são o mesmo produto.
O XID Cloud é grátis hoje. Se um dia cobrar, será apenas por usuário ativo mensal, nunca por plano. Na auto-hospedagem, a cobrança fica desligada a menos que você a ative.
- Licença
- MIT
- Base de código para nuvem e auto-hospedagem
- 1
- Cloudflare Workers
- 3
- Idiomas de interface
- 8