
你的客户需要登录、SSO 和管理员。XID 用一个产品搞定这一切。
托管登录、OIDC,以及按组织配置的 SSO 和 SCIM,一个控制台。
目前免费。没有套餐,也没有等级。
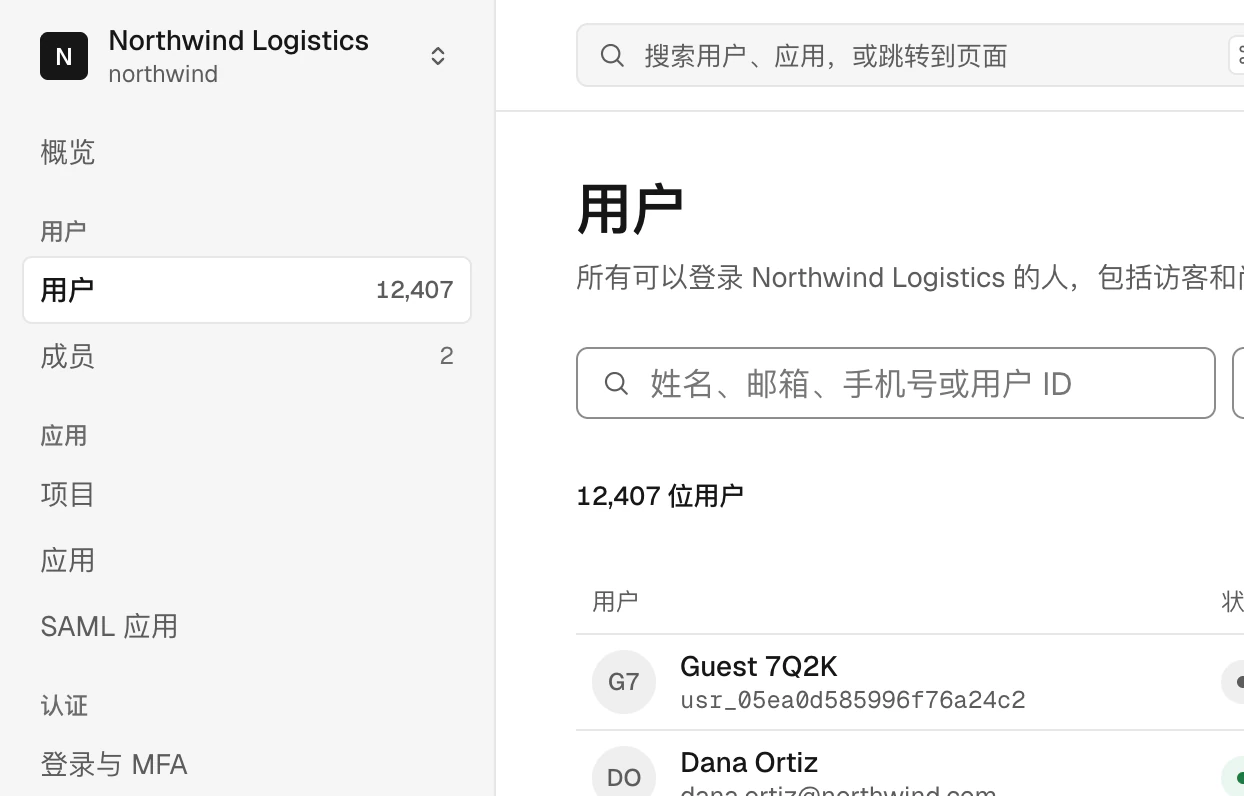


你不想自己做登录和账户页面。XID 用你的品牌托管这些页面。
你的应用跳转到 XID,再带着令牌把用户接回来。之后,用户在自己的账户页面管理会话、设备和数据。
托管登录文档

邮箱链接和验证码登录:已在 xid.dev 生产环境验证。其他登录方式和账户页面:已在本地验证。
你的认证服务商不该出现在每个服务里。XID 是标准的 OpenID Connect 提供方。
使用我们的 SDK 或任何 OIDC 库。访问令牌是带有组织信息的签名 JWT,你的后端无需网络请求即可验证。
接入你的应用import { authenticateRequest } from '@xid-kit/backend'
const state = await authenticateRequest(request, {
jwtKey: env.XID_JWKS_PUBLIC_KEY,
issuer: 'https://xid.dev',
})
if (!state.isSignedIn) return new Response('Unauthorized', { status: 401 })访问令牌示例
解码后的 header 和 payload- typ
- at+jwt
- alg
- ES256
- iss
- https://xid.dev
- sub
- user_ExampleUser0000000001
- aud
- examplenorthwindweb0000001
- azp
- examplenorthwindweb0000001
- client_id
- examplenorthwindweb0000001
- scope
- openid profile email organization
- iat
- 1791394200
- exp
- 1791397800
- tenant_id
- org_ExampleNorthwind00001Northwind Logistics
示例值,格式与 XID 签发的令牌一致。这不是真实的令牌。
授权码流程:已在本地用协议客户端验证。SDK 以源码形式在 XID 仓库中分发。
你最大的那单生意在等 SSO 和 SCIM。每个客户都有一个组织,两样都有。
每个组织都有自己的 SAML 或 OIDC 连接、SCIM 目录、已验证域名和 MFA 策略。IT 停用某人时,XID 会结束其会话。
企业 SSO 文档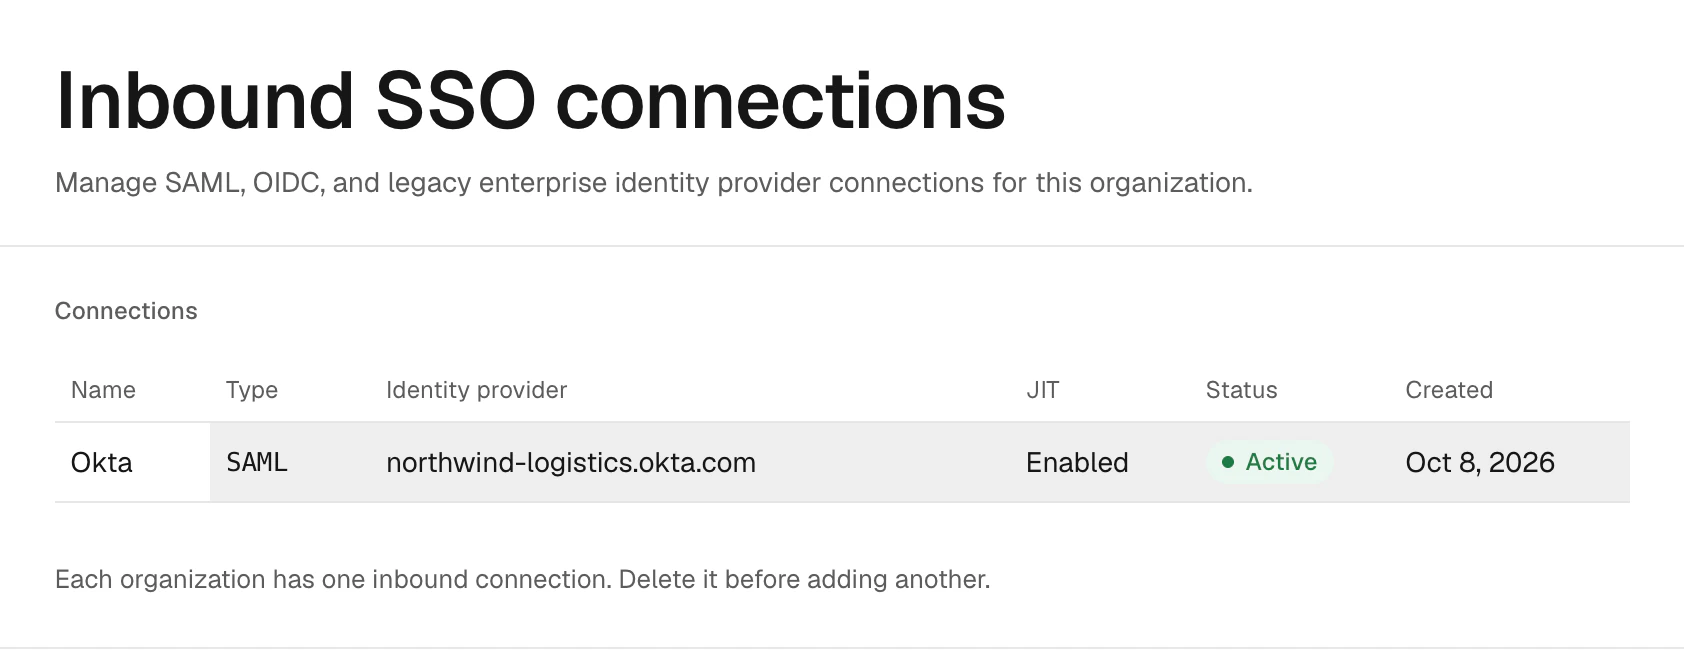


已在本地用测试身份提供方验证。尚未在真实的 Okta 或 Entra ID 租户上验证。
每个客户的 SSO 配置都落到你的支持队列里。他们的管理员可以自己完成。
你和客户共用一个控制台。你能看到所有组织;他们的管理员只能看到自己的组织,成员、SSO、品牌和审计日志页面完全相同。
组织文档

在控制台中切换组织:已在 xid.dev 生产环境验证。
选择托管服务不应该把你锁死。云端和自托管是同一个产品。
XID Cloud 目前免费。将来如果收费,只按月活跃用户计费,不按套餐计费。自托管时,除非你开启计费,否则计费处于关闭状态。
- 许可证
- MIT
- 云端和自托管共用的代码库
- 1
- Cloudflare Workers
- 3
- 界面语言
- 8